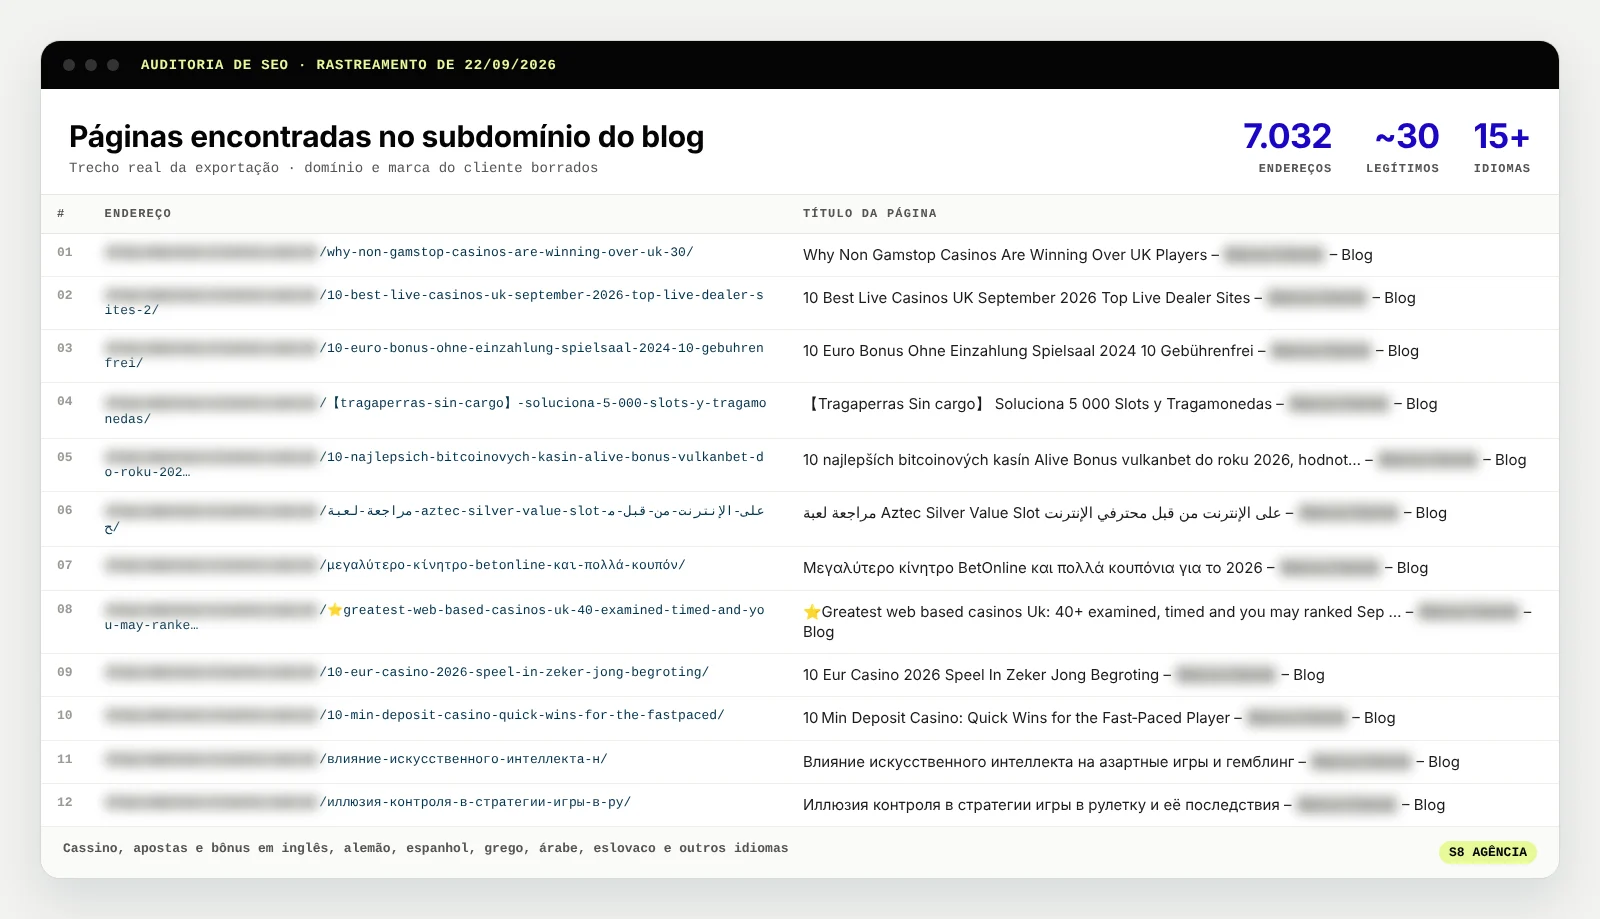
Numa auditoria de SEO de rotina, a ferramenta apontou um número que não fazia sentido: mais de 7 mil endereços no blog de um cliente, quase todos sobre cassino e apostas, em mais de 15 idiomas. Só cerca de 30 eram artigos de verdade. A empresa não vende nada parecido. As páginas estavam num blog antigo em WordPress, instalado anos atrás num subdomínio e esquecido depois que a loja migrou para outra plataforma. Ninguém olhava aquele painel havia meses. Os invasores olhavam todos os dias: criaram categorias, tags e milhares de posts usando uma conta de administrador legítima.
Esse tipo de ataque é mais comum do que parece, e quase sempre começa do mesmo jeito: um site que ninguém lembra que existe. Neste artigo mostramos o que aconteceu, o passo a passo de resposta que estamos executando e a lista de proteção que aplicamos em todos os sites que cuidamos.
O que é um ataque de spam de SEO
O objetivo do invasor não é derrubar o site nem roubar dados do cliente. É pegar carona na reputação do domínio. Um domínio com anos de história, links de outros sites e boa relação com o Google ranqueia mais rápido do que um domínio novo. O invasor publica páginas de cassino, apostas, remédios ou réplicas, e usa essa autoridade emprestada para aparecer no Google ou para apontar links para os próprios sites.
O Google chama isso de conteúdo gerado por invasão. As variantes mais conhecidas são o spam de palavras-chave em japonês, o de farmácia e, hoje, o de apostas. Algumas versões usam cloaking: mostram o spam só para o robô do Google e uma página normal para quem visita, o que atrasa a descoberta.
Por que um blog esquecido afeta o site principal
Muita gente pensa que, por estar num subdomínio, o problema fica isolado. Não fica.
- Reputação do domínio. Para o Google, blog.suaempresa.com.br e www.suaempresa.com.br pertencem à mesma marca. Milhares de páginas de spam associadas ao domínio são um sinal negativo para tudo o que está nele.
- Aviso nos resultados. O Google pode exibir "Este site pode ter sido invadido" ao lado do seu nome na busca. Pouca gente clica depois de ver isso.
- Ação manual. Se a equipe de qualidade do Google identificar o spam, a propriedade pode receber uma ação manual, que derruba posições até o problema ser resolvido e a revisão ser aprovada.
- Orçamento de rastreamento. O robô passa a gastar tempo com milhares de páginas inúteis, e as páginas que vendem são visitadas com menos frequência.
- Porta de entrada. Uma instalação comprometida no mesmo servidor ou na mesma conta pode servir de ponto de partida para outros ataques: e-mail, outros sites, banco de dados.
Como descobrir se o seu site foi invadido
Você não precisa esperar uma auditoria completa. Estes sinais aparecem antes:
- Pesquise no Google
site:seudominio.com.br cassinoe repita com termos comoaposta,viagraoucasino. Faça o mesmo com cada subdomínio que conhecer. - No Google Search Console, abra Problemas de segurança e Ações manuais. Depois, em Páginas, veja se o número de páginas indexadas subiu sem motivo.
- Procure no Search Console, em Desempenho, buscas em outros idiomas ou sem relação com o seu negócio.
- No painel do WordPress, confira a lista de usuários. Administrador que ninguém reconhece é sinal claro.
- Na hospedagem, procure arquivos
.phpdentro dewp-content/uploads. Essa pasta deveria ter só imagens e documentos. - Liste os registros do seu DNS. Todo subdomínio que aparece ali precisa ter um dono e um motivo para existir.
O que fizemos nas primeiras horas
A prioridade foi parar de servir o spam. A equipe de TI do cliente removeu o registro do subdomínio no DNS. Com isso, o endereço deixou de abrir para qualquer pessoa e para o Google.
Esse passo é necessário, mas não resolve sozinho. A instalação comprometida continua no servidor, com os mesmos acessos que permitiram a invasão, e as milhares de páginas continuam no índice do Google até serem removidas.
O plano de resposta, em cinco etapas
1. Inventariar a hospedagem antes de apagar qualquer coisa
Antes de excluir, é preciso saber o que mais vive naquela conta: outro site, caixas de e-mail, arquivos que alguém ainda usa. Se nada ali for necessário, a decisão mais segura é apagar a instalação do WordPress e encerrar a conta. Um sistema que não existe não pode ser invadido de novo.
Se houver dúvida sobre como o invasor entrou, faça antes uma cópia dos arquivos e do banco de dados para análise. Essa cópia serve para investigar, nunca para restaurar.
2. Trocar todos os acessos
Se a conta continuar ativa, trocamos tudo, mesmo o que parece não ter relação com o ataque:
- senha do painel da hospedagem;
- senhas de FTP e SFTP;
- usuário e senha do banco de dados;
- senhas de todos os administradores do WordPress, com remoção de qualquer usuário desconhecido ou que não precise mais de acesso;
- chaves de segurança do WordPress (as constantes de "salt" no
wp-config.php), o que derruba todas as sessões abertas; - acesso ao registro do domínio e ao painel do DNS, conferindo se nenhum registro foi criado sem autorização.
Em todos os acessos que permitem, ativamos a verificação em duas etapas.
3. Tirar o spam do Google
No Google Search Console, usamos a propriedade de domínio, que cobre todos os subdomínios de uma vez. Em Remoções, pedimos a remoção temporária de todas as URLs com o prefixo do subdomínio invadido. O pedido costuma ser atendido em menos de um dia e esconde as páginas dos resultados por cerca de seis meses.
A remoção temporária não apaga nada do índice de forma definitiva. O que faz o Google descartar as páginas de vez é encontrá-las fora do ar, com erro 404 ou 410, nas próximas visitas do robô. Por isso as duas coisas andam juntas: remover no Search Console e garantir que os endereços não voltem a responder.
Na mesma propriedade, conferimos Problemas de segurança e Ações manuais. Se houver aviso, o pedido de revisão só deve ser feito depois que o spam estiver totalmente fora do ar. Revisão pedida antes da limpeza costuma ser negada e atrasa o processo.
4. Salvar o conteúdo que presta
No meio de tudo isso, o blog antigo tinha cerca de 30 artigos legítimos, escritos ao longo dos anos. Conferimos quais já existem no blog do site principal e levamos os que faltam para lá, no mesmo domínio da loja. Conteúdo bom espalhado em dois endereços divide a força; reunido num lugar só, soma.
Se os endereços antigos tiverem links externos que valham a pena, o caminho é fazer o subdomínio apontar para um servidor ou uma regra de CDN que faça apenas redirecionamentos 301 para os artigos novos. Nenhum WordPress, nenhum painel, só redirecionamento.
5. Monitorar por pelo menos três meses
Depois da limpeza, acompanhamos:
- alertas de segurança do Search Console, que chegam por e-mail;
- a busca
site:com os termos do ataque, uma vez por semana; - o número de páginas indexadas, que deve cair de volta ao tamanho real do site;
- uma nova auditoria de SEO, para confirmar que as páginas de spam sumiram dos relatórios.
Como proteger o seu site
A lista abaixo é a que aplicamos nos sites que mantemos. A maior parte não custa nada.
Saiba tudo o que você tem no ar
Faça um inventário de domínios, subdomínios, landing pages antigas e sites de campanha. Confira os registros do DNS e pergunte, para cada um: quem cuida disso? Se a resposta for "ninguém", desative. O blog do nosso caso não foi invadido por ser fraco. Foi invadido por estar sozinho.
Mantenha o WordPress e os plugins atualizados
A maior parte das invasões em WordPress explora falhas já corrigidas em versões novas. Ative as atualizações automáticas de segurança do núcleo, mantenha só os plugins que você usa de verdade, prefira plugins com manutenção ativa e nunca instale versões "pirateadas" de plugins pagos: elas costumam vir com porta dos fundos.
Cuide dos acessos
- Cada pessoa com o próprio usuário. Nada de login compartilhado entre equipe, agência e fornecedor.
- Cada usuário com o menor nível de permissão necessário. Quem escreve posts não precisa ser administrador.
- Senhas únicas, guardadas num gerenciador de senhas.
- Verificação em duas etapas no WordPress, na hospedagem, no DNS e no e-mail.
- Quando alguém sai da equipe ou o contrato com um fornecedor termina, o acesso sai junto, no mesmo dia.
Feche portas que o WordPress deixa abertas
No wp-config.php, impeça a edição de arquivos pelo painel e force o acesso administrativo por HTTPS:
define( 'DISALLOW_FILE_EDIT', true );
define( 'FORCE_SSL_ADMIN', true );
Na pasta wp-content/uploads, bloqueie a execução de PHP. Em servidores Apache, um arquivo .htaccess dentro da pasta resolve:
<FilesMatch "\.php$">
  Require all denied
</FilesMatch>
Desative o XML-RPC se você não usa aplicativos externos para publicar, limite as tentativas de login e esconda a lista de usuários exposta pela API pública.
Coloque uma camada na frente do site
Um firewall de aplicação (WAF), como o da Cloudflare, o Wordfence ou o Sucuri, bloqueia boa parte dos ataques automatizados antes que eles cheguem ao WordPress. Para sites pequenos, os planos gratuitos já fazem diferença.
Tenha cópias que funcionam
Backup diário, guardado fora do servidor do site, e testado de vez em quando. Backup que nunca foi restaurado é só uma esperança.
Considere se o site precisa mesmo de um painel
Nem todo site precisa de WordPress. Sites institucionais e blogs que mudam poucas vezes por semana podem ser publicados como HTML estático, sem banco de dados e sem painel exposto na internet. O site da própria S8 funciona assim. Menos peças expostas, menos portas para arrombar, e o site ainda fica mais rápido, o que também ajuda no SEO técnico.
Quanto tempo o SEO leva para se recuperar
Quando o problema é descoberto cedo e a resposta é rápida, o dano costuma ser temporário. A remoção pelo Search Console tira o spam dos resultados em horas. A limpeza definitiva do índice leva de algumas semanas a poucos meses, conforme o robô revisita os endereços. Se houver ação manual, a revisão do Google costuma sair em alguns dias depois do pedido.
O que transforma um susto em prejuízo longo é a demora. Cada semana com o spam no ar é uma semana em que o Google associa o seu domínio a conteúdo que não é seu.
Perguntas frequentes
Meu site foi invadido. O Google vai me penalizar?
Pode acontecer, mas não é automático. O Google pode exibir um aviso nos resultados ou aplicar uma ação manual enquanto o spam estiver no ar. Depois que o site é limpo e a revisão é aprovada, as posições tendem a voltar. A rapidez da resposta é o que mais pesa.
Tirar o subdomínio do DNS resolve o problema?
Resolve a parte mais urgente, porque o spam deixa de ser servido. Mas a instalação invadida continua no servidor, com os mesmos acessos, e as páginas continuam no índice do Google até serem removidas. É o primeiro passo, não o último.
Preciso apagar o WordPress?
Se ninguém usa aquela instalação, sim. É a forma mais segura de garantir que ela não seja invadida de novo. Se o site ainda é necessário, o caminho é reinstalar o WordPress a partir de uma fonte limpa, trocar todos os acessos e restaurar só o conteúdo, nunca os arquivos antigos.
Como descubro se tenho subdomínios esquecidos?
Abra o painel do seu DNS e liste todos os registros. Para cada subdomínio, confira se ele abre, o que mostra e quem é responsável. Também vale pesquisar site:seudominio.com.br -www no Google para ver o que está indexado fora do endereço principal.
Vale a pena trocar o WordPress por um site estático?
Para sites institucionais e blogs que não precisam de cadastro, área de cliente ou loja, vale considerar. Um site estático não tem banco de dados nem painel aberto na internet, então a superfície de ataque é muito menor, e o carregamento costuma ser mais rápido. Para lojas e sistemas com muita interação, o WordPress ou outra plataforma continua fazendo sentido, desde que mantida com os cuidados deste artigo.
Com que frequência devo verificar a segurança do site?
Os alertas do Search Console devem estar sempre ativos. A busca por termos de spam e a revisão de usuários e plugins podem ser mensais. Uma auditoria técnica completa, com rastreamento de todas as páginas, a cada três ou seis meses é suficiente para a maioria das empresas.
Referências
- Google Search Central, o que fazer se o seu site foi invadido
- Google Search Console, ferramenta de remoções
- WordPress, FAQ: meu site foi invadido
- WordPress, como proteger o WordPress
Vamos conversar sobre a sua marca
Sem compromisso: numa conversa inicial entendemos o momento da sua empresa e desenhamos o caminho.
Chamar no WhatsApp